
صبح شنبه، رایانه پذیرش روشن نمیشود. پروندهها، نوبتهای امروز و مانده حساب بیماران همه روی همان دستگاه بوده است. در چنین لحظهای فقط یک سؤال اهمیت دارد: آخرین نسخه پشتیبان کجاست و آیا واقعاً باز میشود؟
امنیت اطلاعات بیماران در مطب بیشتر از آنکه به ابزارهای پیچیده وابسته باشد، به چند عادت ساده بستگی دارد: هر کس فقط به اطلاعات لازم برای کارش دسترسی داشته باشد، رمز و کد ورود دستبهدست نشود و نسخه پشتیبان بهطور منظم گرفته و آزمایش شود. این راهنما همین عادتها را به زبان کار روزانه مطب توضیح میدهد.
برای دیدن این معیارها در یک نرمافزار واقعی، صفحه نرمافزار مدیریت مطب و کلینیک هوشطبیار را ببینید.
کدام اطلاعات مطب حساس است؟
رازداری درباره اطلاعات بیمار از اصول اخلاق پزشکی است و این اصل فقط به پرونده بالینی محدود نمیشود. در عمل این موارد را حساس بدانید:
- هویت و شماره تماس بیمار؛
- شرح حال، تشخیص، نسخه و یادداشتهای درمانی؛
- تصاویر و فایلهای پیوست، مثل رادیوگرافی یا عکس قبل و بعد درمان؛
- سوابق پرداخت، بدهی و چک؛
- فهرست نوبتها؛ اینکه چه کسی چه روزی به مطب آمده، خودش اطلاعات است.
فهرست نوبتی که روی مانیتور پذیرش رو به سالن انتظار باز مانده، همانقدر میتواند مشکلساز باشد که یک فایل گمشده.
سه خطر رایج در مطبها
بیشتر مشکلات اطلاعاتی مطبها از حملههای پیچیده شروع نمیشوند؛ از اتفاقهای معمولی شروع میشوند:
- خرابی یا گم شدن دستگاه: هارد خراب، لپتاپ سرقتشده یا گوشیای که در تاکسی جا میماند.
- دسترسی بیش از حد: همه کارکنان با یک حساب مدیر کار میکنند و هیچکس نمیداند چه کسی کدام رقم را تغییر داده است.
- اشتباه انسانی و فریب: حذف ناخواسته اطلاعات، یا گفتن کد ورود پیامکی به کسی که پشت تلفن خود را «پشتیبانی» معرفی میکند.
هر بخش از این راهنما برای کم کردن یکی از همین سه خطر است.
سطح دسترسی را بر اساس وظیفه تعیین کنید
قاعده ساده است: هر نفر فقط به اطلاعاتی دسترسی داشته باشد که برای کارش لازم است. منشی برای پیدا کردن پرونده و ثبت نوبت به گزارش مالی ماهانه نیاز ندارد. یک تقسیمبندی رایج در مطبها این است:
| نقش | دسترسی لازم | دسترسی غیرضروری |
|---|---|---|
| منشی و پذیرش | جستوجو و ثبت بیمار، نوبتدهی، ثبت دریافت روزانه | گزارشهای مالی کلی، انبار، پشتیبانگیری و بازیابی |
| پزشک | پرونده بالینی، شرح حال، طرح درمان و پیگیری | مدیریت کاربران، اگر نقش مدیر را ندارد |
| مدیر | گزارشها، حسابداری، انبار، کاربران و پشتیبان اطلاعات | — |
سطح دسترسی را یک بار برای همیشه تنظیم نکنید. هر بار که شرح وظایف کسی تغییر میکند، دسترسی او را هم بازبینی کنید.
رمز و کد ورود؛ کوچکترین در، بیشترین خطر
- هر نفر با حساب و ورود خودش کار کند؛ حساب مشترک یعنی هیچ تغییری قابل پیگیری نیست.
- کد یکبارمصرف پیامکی را به هیچکس نگویید؛ پشتیبانی واقعی برای حل مشکل به کد شما نیاز ندارد.
- رمز را روی کاغذ کنار مانیتور یا در گروه پیامرسان کارکنان نگذارید.
- روی دستگاه مشترک، پس از پایان کار از حساب خارج شوید و قفل خودکار صفحه را فعال کنید.
- شماره موبایل ثبتشده برای ورود را بهروز نگه دارید؛ اگر خطی عوض شد، همان روز اصلاحش کنید.
اگر همان حساب را روی گوشی و رایانه استفاده میکنید، نکات امنیتی استفاده همزمان روی موبایل و کامپیوتر را هم بخوانید.
پشتیبانگیری با قاعده ۳-۲-۱ به زبان مطب
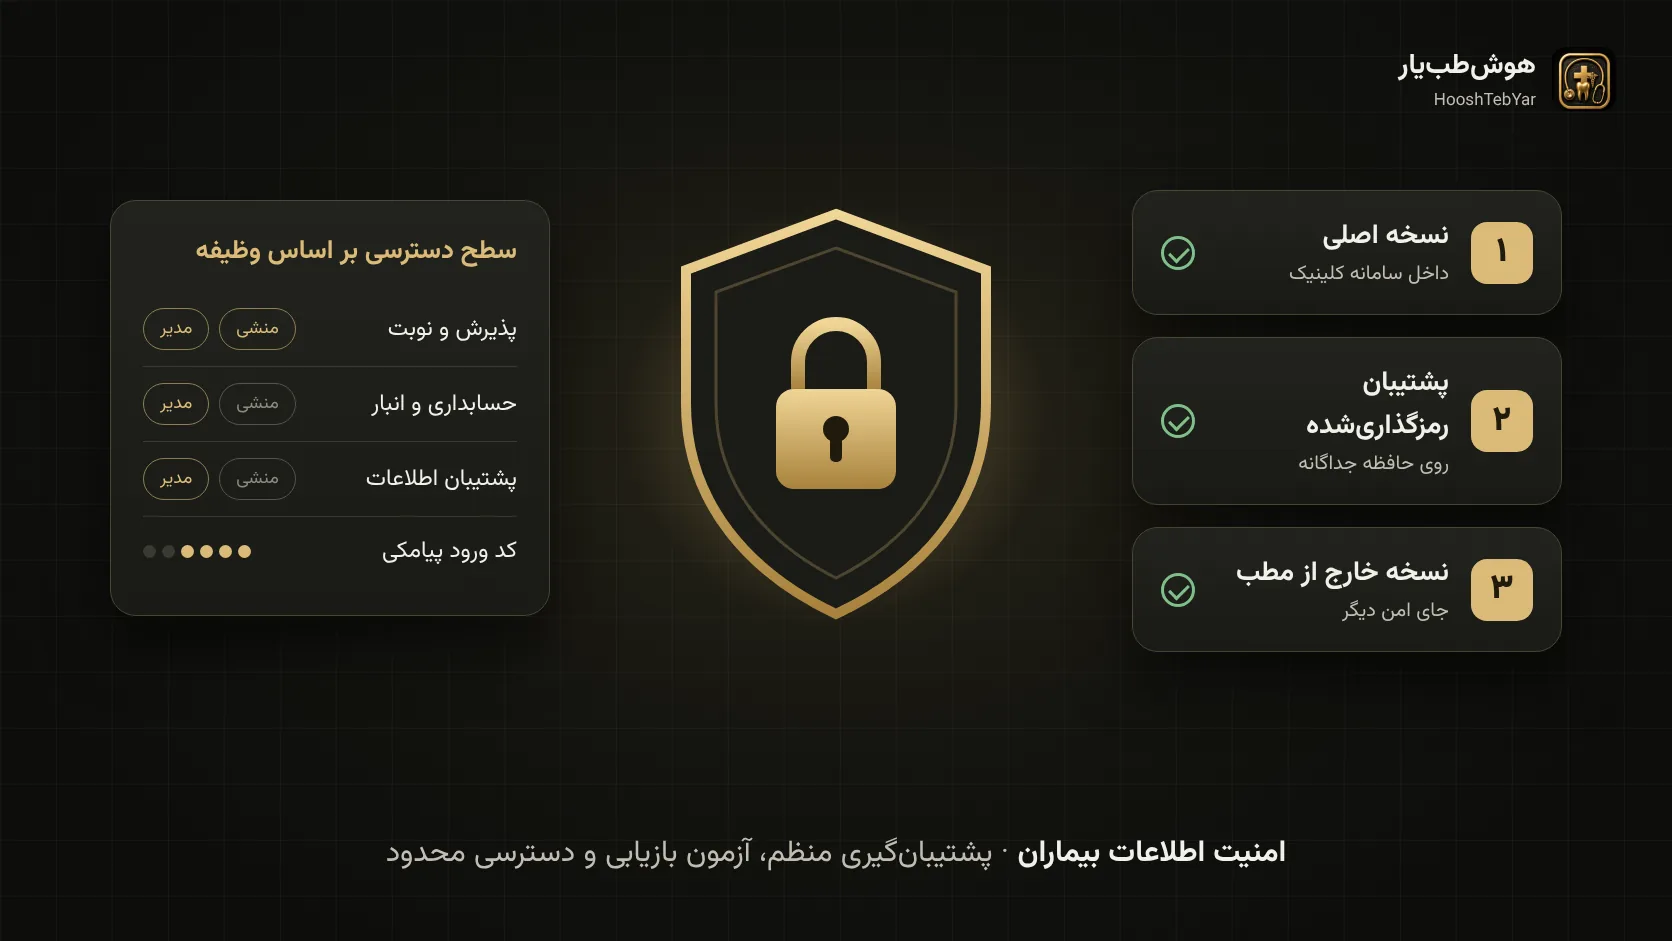
قاعده ۳-۲-۱ روشی شناختهشده برای پشتیبانگیری است: سه نسخه از اطلاعات، روی دو نوع حافظه مختلف، که یکی از آنها بیرون از محل کار نگهداری شود. در مطب این یعنی:
- نسخه اول: اطلاعات اصلی که هر روز با آن کار میکنید.
- نسخه دوم: فایل پشتیبان روی حافظه جداگانه، مثل هارد خارجی یا فلش مخصوص که فقط برای همین کار استفاده میشود.
- نسخه سوم: نسخهای دیگر در جای امن خارج از مطب، تا آتشسوزی، آبگرفتگی یا سرقت هر دو نسخه را با هم از بین نبرد.
فایل پشتیبان را با تاریخ نامگذاری کنید، خارج از سامانه فقط نسخه رمزگذاریشده نگه دارید و حافظه پشتیبان را همیشه به رایانه وصل نگذارید. حافظهای که دائم وصل است، در برابر بدافزار یا حذف اشتباه به اندازه خود دستگاه آسیبپذیر است.
هر چند وقت یک بار پشتیبان بگیریم؟
از خودتان بپرسید: اگر امروز دستگاه خراب شود، از دست دادن اطلاعات چند روز را میتوانید تحمل کنید؟ برای بیشتر مطبهای پرمراجعه پاسخ «هیچ روز» است. پس پشتیبان روزانه در پایان کار و یک نسخه هفتگی خارج از مطب، نقطه شروع معقولی است. این کار را به چکلیست پایان روز مطب اضافه کنید.
پشتیبانی که آزمایش نشده، پشتیبان نیست
بسیاری از مطبها فقط وقتی متوجه خراب بودن فایل پشتیبان میشوند که به آن نیاز دارند. هر سه ماه یک بار این آزمون را انجام دهید:
- آخرین فایل پشتیبان را پیدا کنید و تاریخ آن را بررسی کنید.
- آن را در محیط آزمایشی یا با هماهنگی پشتیبانی نرمافزار بازیابی کنید، نه روی اطلاعات فعلی.
- سه پرونده نمونه را باز کنید و آخرین مراجعه، نوبت بعدی و مانده حساب را با اطلاعات اصلی مقایسه کنید.
- زمان کل بازیابی را یادداشت کنید؛ این عدد نشان میدهد در روز خرابی چقدر کار مطب متوقف میماند.
- نتیجه و تاریخ آزمون را در دفتر مطب ثبت کنید.
وقتی یکی از کارکنان از مجموعه جدا میشود
- دسترسی او را همان روز آخر کار غیرفعال کنید، نه هفته بعد.
- اگر رمز یا حساب مشترکی وجود داشته، همان روز عوضش کنید.
- کلید، حافظه پشتیبان یا دستگاهی را که در اختیارش بوده تحویل بگیرید.
- شماره او را از گروهها و تنظیمات اطلاعرسانی مطب حذف کنید.
برای اینکه کار پذیرش با رفتن یک نفر مختل نشود، روش تحویل شیفت پذیرش برای کار تیمی را هم ببینید.
اگر دستگاه گم شد یا به نفوذ مشکوک شدید
- زمان و شرح اتفاق را یادداشت کنید.
- با دستگاه دیگری وارد حساب شوید یا با پشتیبانی نرمافزار تماس بگیرید تا دسترسی دستگاه گمشده قطع شود.
- رمزهای مرتبط را تغییر دهید.
- اطلاعات را از آخرین نسخه پشتیبان سالم بازیابی کنید و با سوابق کاغذی همان روز تطبیق دهید.
- بررسی کنید چه اطلاعاتی در معرض خطر بوده و روش کار را طوری اصلاح کنید که تکرار نشود.
این اصول در هوشطبیار چگونه پیاده شدهاند؟
هوشطبیار با همین منطق طراحی شده است، اما هیچ نرمافزاری جای عادتهای درست کارکنان را نمیگیرد:
- تفکیک دسترسی مدیر و منشی: کارهای روزمره پذیرش برای منشی در دسترس است؛ حسابداری، انبارداری و پشتیبان اطلاعات فقط در دسترسی مدیر قرار دارند.
- پشتیبان رمزگذاریشده: مدیر کلینیک میتواند نسخه رمزگذاریشده اطلاعات را با پسوند htyb دریافت کند و در همان سامانه بازیابی کند.
- ورود با کد پیامکی: ورود به حساب با شماره موبایل ثبتشده و کد یکبارمصرف انجام میشود.
- کار هنگام قطع اینترنت: ادامه کار در زمان قطعی اینترنت، نیاز به یادداشت موقت روی کاغذ یا فایلهای پراکنده را کم میکند.
امکانات هر پلن، از جمله پشتیبانگیری در برنامه، در جدول مقایسه پلنها آمده است.
چکلیست ماهانه امنیت اطلاعات مطب
- فهرست کاربران فعال را با فهرست کارکنان فعلی مقایسه کنید.
- سطح دسترسی هر نفر را با وظیفه فعلیاش تطبیق دهید.
- تاریخ آخرین فایل پشتیبان و محل نسخه خارج از مطب را بررسی کنید.
- از کارکنان بپرسید آیا کسی کد ورود یا رمز از آنها خواسته است.
- سیستمعامل و مرورگر دستگاههای پذیرش را بهروز کنید.
- هر سه ماه یک بار آزمون بازیابی را اجرا کنید.
پرسشهای متداول
آیا نرمافزار تحت وب برای اطلاعات بیماران امن است؟
امنیت به نحوه پیادهسازی و رفتار کاربران بستگی دارد، نه فقط به تحت وب یا نصبی بودن. اتصال رمزگذاریشده، ورود جداگانه هر کاربر، سطح دسترسی و امکان پشتیبانگیری و بازیابی را بررسی کنید. یک رایانه بدون پشتیبان در مطب هم خطر کمی ندارد.
آیا فرستادن فایل پشتیبان در پیامرسان کار درستی است؟
بهتر است نه. فایل پشتیبان همه اطلاعات بیماران را یکجا دارد؛ آن را روی حافظه اختصاصی یا جای امن مشخص نگه دارید و نگذارید نسخهها در گفتوگوها و گوشیهای شخصی پخش شوند.
چه کسی در مطب مسئول پشتیبانگیری است؟
یک نفر مشخص، معمولاً مدیر یا پزشک صاحب مطب، بههمراه یک جانشین. وقتی «همه» مسئول باشند، در عمل هیچکس پشتیبان نمیگیرد.